
רק אני
מתקינים קובץ בינארי אחד, מעלים שרת מקומי אחד, ואז מפעילים את הסוכן. השרת נקשר ל-127.0.0.1:49374, כך ששום דבר מחוץ למחשב הזה לא יכול להגיע אליו והוא לא צריך טוקן.
מתקינים את הקובץ הבינארי
mise מוריד את ארכיון הגרסה שמתאים למערכת ההפעלה ולמעבד שלכם, ובודק אותו מול קובץ ה-
.sha256שפורסם. לא צריך toolchain של Rust ולא צריך Docker.טרמינל mise use -g github:akitaonrails/ai-memoryיוצרים את תיקיית הנתונים ומעלים את השרת
initרק יוצר את תיקיית הנתונים.serveצריך להישאר רץ, אז נותנים לו טרמינל משלו. הוא מאזין רק במחשב הזה ולא צריך טוקן.טרמינל ai-memory init ai-memory serve --transport http --bind 127.0.0.1:49374מפעילים דרכו את הסוכן
ההפעלה הראשונה של harness מתקינה את ה-hooks ואת רשומת ה-MCP שלו אם הם חסרים. גם אחר כך, הפעלה ישירה של
claudeממשיכה לעבוד.טרמינל ai-memory run claude
מתקינים את החבילה
חבילת ה-
-binהיא קובץ בינארי מוכן ל-x86_64 או ל-aarch64. שתי החבילות מגיעות עם יחידת משתמש ויחידת מערכת של systemd.טרמינל yay -S ai-memory-bin # קובץ בינארי מוכן ל-Linux x86_64/aarch64 yay -S ai-memory # נבנה מקוד המקוריוצרים את תיקיית הנתונים
טרמינל mkdir -p ~/.config/ai-memory ~/.local/share/ai-memory ai-memory --data-dir ~/.local/share/ai-memory \ --config ~/.config/ai-memory/config.toml initמפעילים את שירות המשתמש
לא צריך sudo, וכל ה-state נשאר בתיקיית הבית שלכם. החלק על שירותים מכסה את יחידת המערכת והרצה גם אחרי logout.
טרמינל systemctl --user enable --now ai-memory.serviceמפעילים דרכו את הסוכן
טרמינל ai-memory run claude
מורידים ומחלצים
הארכיון הזה מיועד ל-Apple Silicon. ב-Mac עם Intel מחליפים את
aarch64ב-x86_64. הורדה דרך הדפדפן דורשת פעם אחתxattr -d com.apple.quarantine ./ai-memory. הורדה עם curl לא דורשת.טרמינל mkdir -p ~/Applications/ai-memory && cd ~/Applications/ai-memory curl -fsSL -O https://github.com/akitaonrails/ai-memory/releases/latest/download/ai-memory-macos-aarch64.tar.gz tar -xzf ai-memory-macos-aarch64.tar.gzיוצרים את תיקיית הנתונים ומעלים את השרת
משאירים את
serveרץ בטרמינל הזה. לחלופין, ה-launchd agent מעלה אותו בכניסה למערכת.טרמינל ./ai-memory init ./ai-memory serve --transport http --bind 127.0.0.1:49374מחברים את הסוכן מטרמינל שני
משאירים את הקובץ הבינארי שחולץ במקומו, כי פקודות ה-hooks מצביעות על הנתיב הזה.
טרמינל cd ~/Applications/ai-memory ./ai-memory install-hooks --agent claude-code --apply ./ai-memory install-mcp --client claude-code --apply
מתקינים את סקריפט ה-wrapper
ה-wrapper הוא סקריפט shell קטן שמותקן ב-
~/.local/bin/ai-memory. ב-README נמצא סקריפט ההתקנה, שבודק את ההורדה מול קובץ ה-SHA-256 שלה לפני שהוא מתקין אותה. מעתיקים אותו משם.מעלים את השרת
ה-image מכסה את
linux/amd64ואתlinux/arm64. על מכונה עם Podman מחליפים אתdockerב-podman. כש-Docker לא מותקן, ה-wrapper משתמש מעצמו ב-Podman במצב rootless.טרמינל docker run -d --name ai-memory \ --restart unless-stopped \ -p 127.0.0.1:49374:49374 \ -v ai-memory-data:/data \ docker.io/akitaonrails/ai-memory:latestמחברים את הסוכן
אחרי זה מפעילים את Claude Code כרגיל. למסלול הזה יש מגבלה אחת: ה-hooks של ה-wrapper, שכתובים ב-shell, לא אוכפים את כללי הלכידה
ignore_pathsשמוגדרים לכל repository. הקובץ הבינארי הנייטיב כן אוכף אותם.טרמינל ai-memory install-mcp --client claude-code --apply ai-memory install-hooks --agent claude-code --apply
מחליטים איפה הסוכן רץ
סוכן שמופעל בתוך WSL2 צריך את ai-memory בתוך WSL2. המסלול הזה נתמך וזהה ללשונית של Docker: מתקינים את ה-wrapper מה-README ב-shell של WSL2. עם Docker Desktop, קודם מפעילים את ה-WSL integration עבור ההפצה.
מעלים את השרת בתוך WSL2
טרמינל docker run -d --name ai-memory \ --restart unless-stopped \ -p 127.0.0.1:49374:49374 \ -v ai-memory-data:/data \ akitaonrails/ai-memory:latestמחברים את הסוכן, גם הוא בתוך WSL2
Windows נייטיב הוא ניסיוני. יש לו zip של הגרסה עם
ai-memory.exe, wrapper ל-Docker ב-PowerShell ומתכון לשירות WinSW. שלושתם נמצאים במדריך ל-Windows.טרמינל ai-memory install-mcp --client claude-code --apply ai-memory install-hooks --agent claude-code --apply
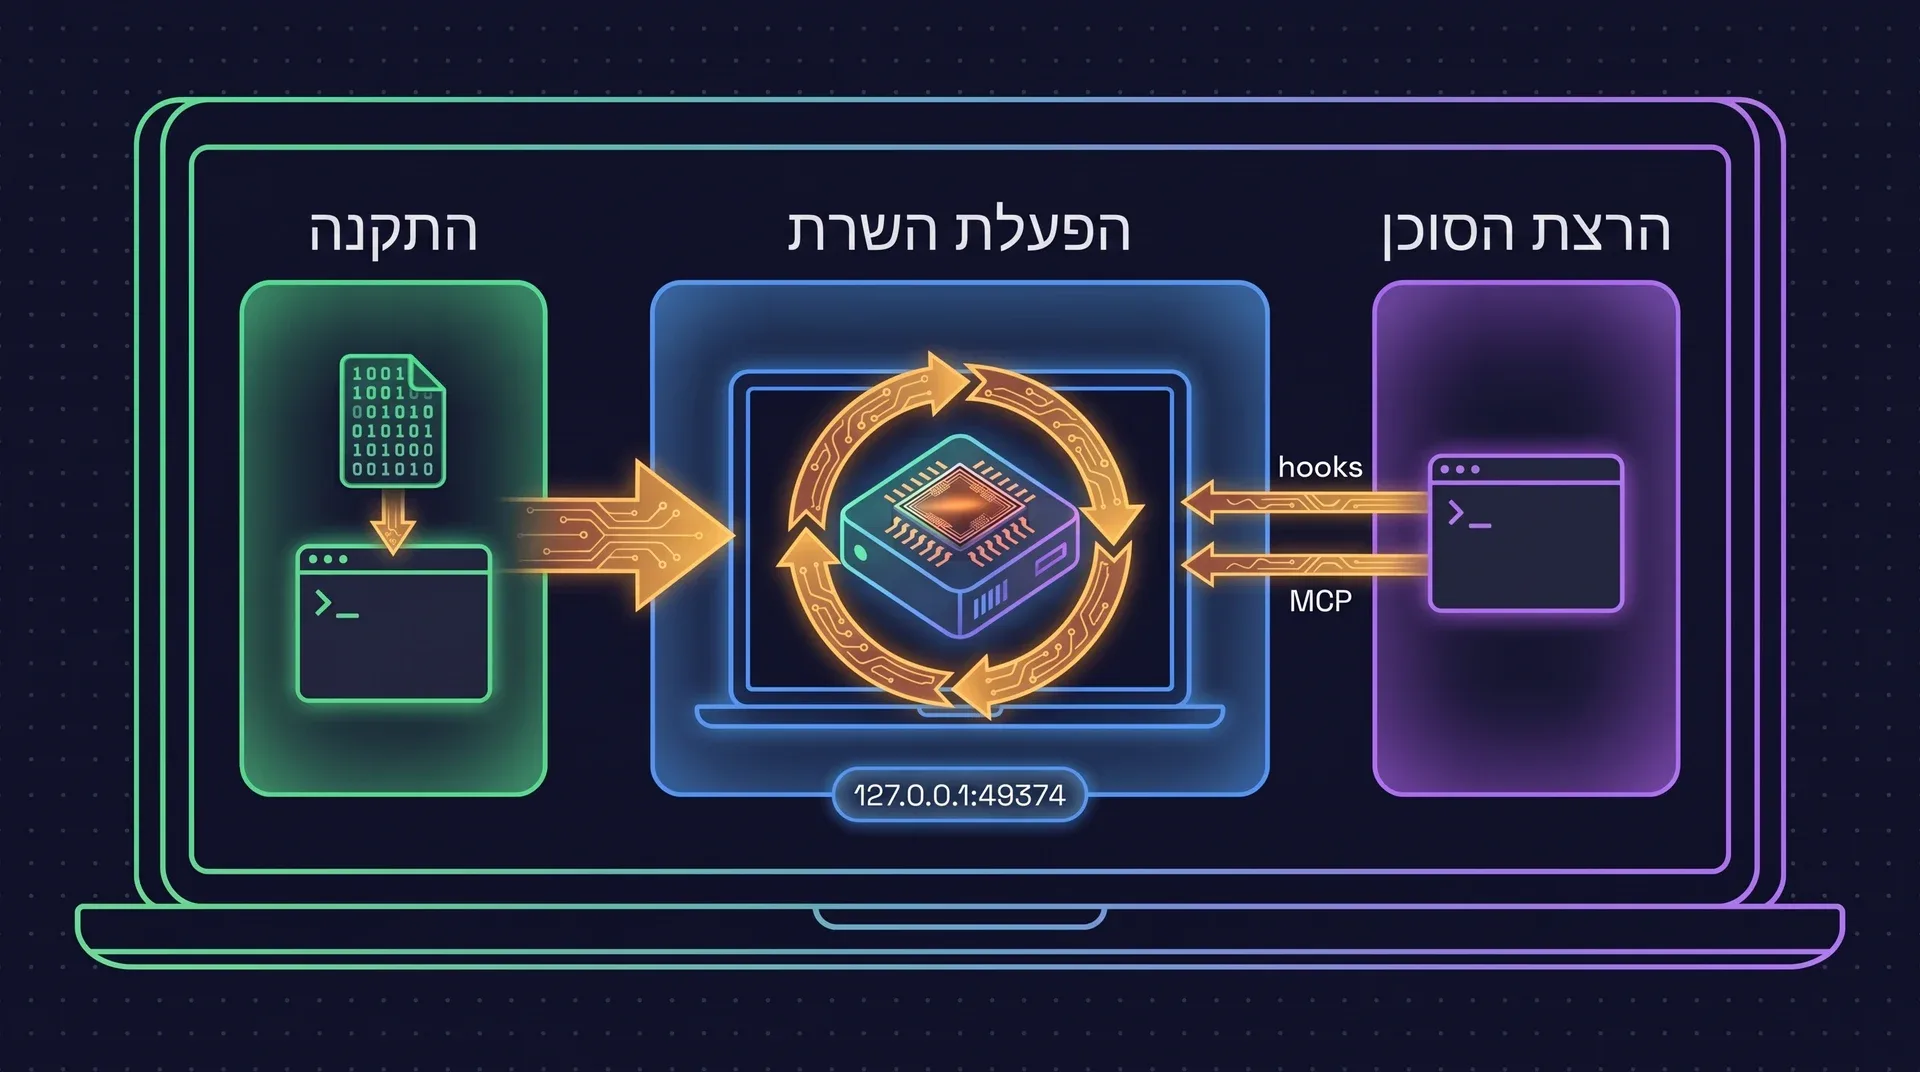
ai-memory run הוא ה-launcher המומלץ, והוא אופציונלי. הוא מחבר harness בהפעלה הראשונה ומוסיף המשך סשן נייטיב בין harnesses. ה-hooks לבדם כבר מעבירים את המקל, אז הפעלה ישירה של הסוכן ממשיכה לעבוד. איך עובדות הפעלות מנוהלות.
בודקים שזה עובד
שלוש בדיקות, מהרשת ועד הסוכן.
השרת עונה
שגיאת JSON-RPC היא התשובה הנכונה. היא אומרת שהפורט נגיש ושהשרת מגיב.
curl http://127.0.0.1:49374/mcp
ה-CLI מגיע אליו
ה-CLI הוא לקוח HTTP דק. אם הפקודה מדפיסה סטטוס, גם ה-hooks יכולים להגיע לשרת.
ai-memory status
הסוכן זוכר
עובדים כמה דקות, יוצאים, ופותחים סשן שני באותה תיקייה. ואז שואלים אותו:
"איפה עצרנו?"
אחרי הסוכן הראשון
שלושתם אופציונליים. עושים אותם כשצריך.
מוסיפים סוכן נוסף
מריצים את אותן שתי פקודות עם שם אחר. מאותו רגע שני הסוכנים חולקים זיכרון פרויקט אחד.
ai-memory install-mcp   --client codex --apply
ai-memory install-hooks --agent  codex --apply
אופציונלי: סיכומים טובים יותר עם LLM
בלי ספק, לכידה, חיפוש וסיכומים מבוססי כללים עובדים כולם בלי עלות. ספק כותב מחדש את דפי הסשנים כסיפור קריא. מגדירים את שני המשתנים האלה בסביבה של השרת (דגלי -e ב-Docker, הקובץ ~/.config/ai-memory/env בשירות המשתמש של systemd) ומפעילים אותו מחדש.
AI_MEMORY_LLM_PROVIDER=anthropic
ANTHROPIC_API_KEY=sk-ant-...
מבטלים הכול
זה מסיר רק את מה ש-ai-memory התקין. פקודות ההתקנה הן idempotent, וכל אחת כותבת גיבוי עם חותמת זמן ליד כל קובץ שהיא נוגעת בו.
ai-memory uninstall --apply
הצוות שלי
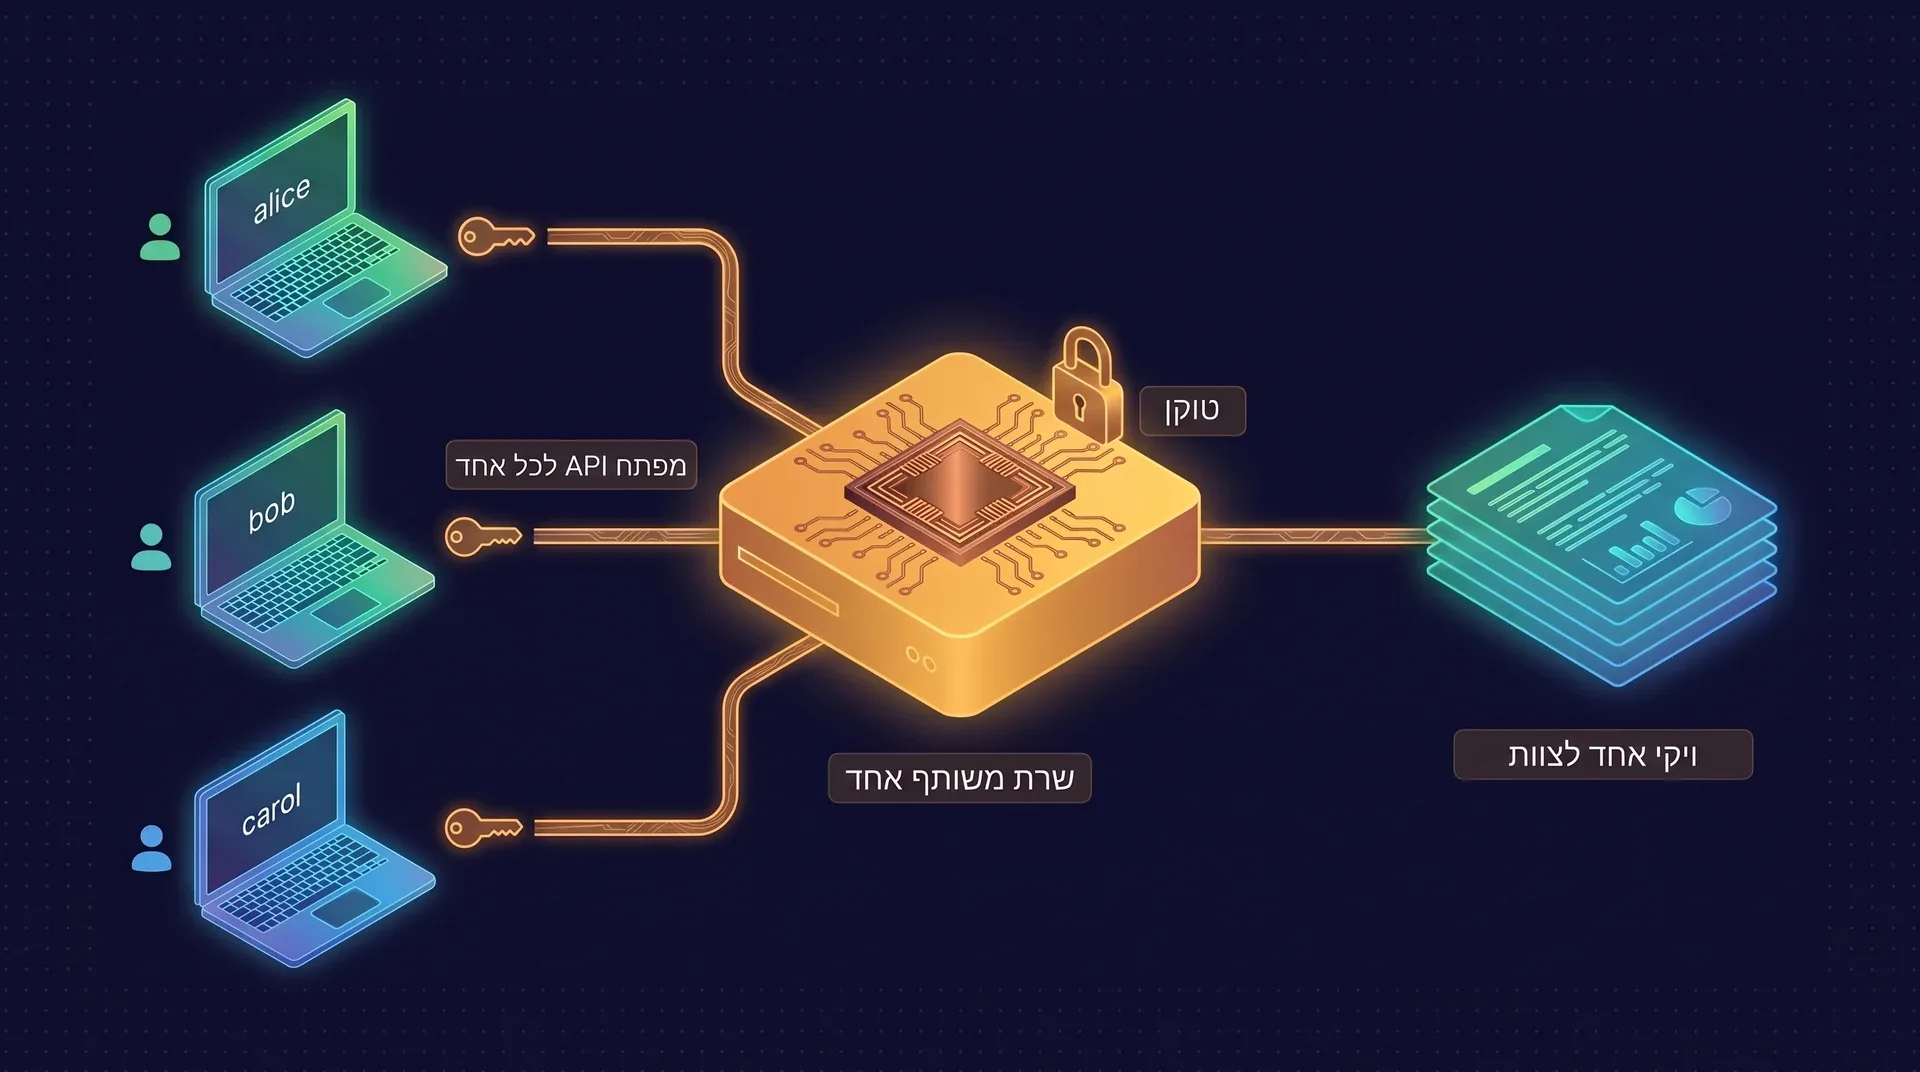
שרת אחד שכל מחשב וכל חבר צוות מגיעים אליו. אין רפליקציה בין שרתים: זיכרון משותף אומר שכולם מתחברים לאותו שרת.
מעלים את השרת המשותף עם טוקן
בוחרים מכונת homelab או כל מחשב ב-LAN. שרת שנקשר מעבר ל-loopback צריך גם bearer token וגם allowlist של מארחים. ה-allowlist מכיל כל שם או IP שהמחשבים שלכם משתמשים בו כדי להגיע אליו.
בשרת TOKEN=$(ai-memory generate-auth-token) docker run -d --name ai-memory \ --restart unless-stopped \ -p 0.0.0.0:49374:49374 \ -v ai-memory-data:/data \ -e AI_MEMORY_AUTH_TOKEN="$TOKEN" \ -e AI_MEMORY_ALLOWED_HOSTS="<server-ip>,localhost,127.0.0.1" \ akitaonrails/ai-memory:latestיוצרים את האנשים
מריצים את זה כשה-root token מיוצא לסביבה. הסיסמה הזמנית מודפסת פעם אחת, והאדם מחליף אותה בכניסה הראשונה. הפקודה לא מנפיקה מפתח API. מדריך המשתמשים מכסה את זהות ה-root שב-
[auth].טרמינל ai-memory user add-human --username alice --email alice@home --name "Alice Smith"נותנים לכל אדם מפתח API
הסוד
aim_מוצג פעם אחת.ai-memory api-key rotate <id>ו-ai-memory api-key revoke <id>נכנסים לתוקף מיד.טרמינל ai-memory api-key add --username alice --label codex-laptopמפנים כל מחשב אל השרת
כל אדם משתמש במפתח שלו בתור הטוקן. הוא נשמר בקובץ
0600בתיקיית הנתונים ולא מופיע בשורת הפקודה של ה-hooks.--as-userרק נותן תווית להתקנה.בכל מחשב נייד # TOKEN כאן הוא מפתח ה-aim_ של האדם הזה, לא ה-root token export AI_MEMORY_SERVER_URL="http://<server-ip>:49374" export AI_MEMORY_AUTH_TOKEN="$TOKEN" ai-memory install-mcp --client claude-code --apply ai-memory install-hooks --apply --agent claude-code \ --as-user alice --auth-token aim_XGq...<secret>מוסיפים TLS לפני שיוצאים מה-LAN
bearer token מאמת בקשה ולא מצפין אותה. מפתחות ו-cookies של ה-web עוברים גלויים על HTTP רגיל, אז שמים מלפנים Caddy, nginx או Cloudflare Tunnel ברגע שיש חשבונות או שהשרת נגיש מעבר לשולחן שלכם.
נתקעתם באחד הצעדים?
ב-cookbook של ההתקנה ב-GitHub יש את הפקודות לכל סוכן, שרתים מרוחקים ו-Windows. ה-issue tracker פתוח.